Manipulación de sistemas de refrigeración genera crisis de alimentos en Europa
Una serie de accesos no autorizados a sistemas de refrigeración industrial provocó el descarte masivo de alimentos en varios países de Europa tras la manipulación remota de termostatos.
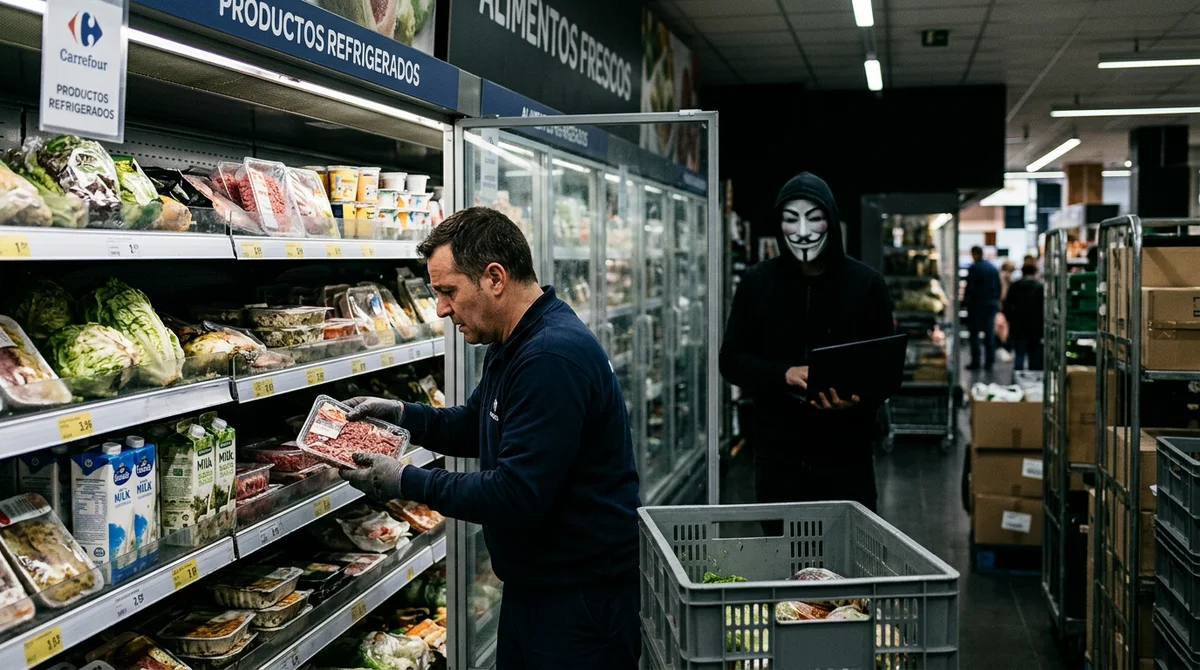
Durante la madrugada del lunes, una serie de accesos no autorizados a los controladores de refrigeración en diversos establecimientos comerciales de Europa provocó el calentamiento forzado de unidades de frío. El incidente derivó en el retiro preventivo y el descarte masivo de mercancías perecederas en países como Bélgica, Suecia, Países Bajos, Estonia, Irlanda, Portugal, Italia y Finlandia. Este suceso se registró apenas semanas después de que un episodio de características similares afectara el territorio francés, encendiendo las alarmas sobre la seguridad de la infraestructura logística alimentaria.
Mecanismo de manipulación de las unidades de frío
Los sistemas que resultaron comprometidos son terminales informáticas diseñadas para regular, de manera centralizada, la temperatura en las áreas de congelación y conservación de los comercios. Estos equipos cuentan con conexión a internet para facilitar las labores de soporte y mantenimiento remoto por parte de contratistas técnicos externos. Fue precisamente a través de estas conexiones que se realizaron las intrusiones que permitieron modificar los parámetros operativos de las unidades de refrigeración.
En el caso de Bélgica, los autores de los accesos activaron de forma deliberada la función de descongelación. Esta herramienta, que habitualmente se utiliza para eliminar el exceso de hielo en los sistemas fue empleada para generar un incremento térmico en lugar de mantener la cadena de frío necesaria para los productos. Por otro lado, en establecimientos situados en el sur de Suecia y en un supermercado de Estonia, los termostatos fueron configurados manualmente para alcanzar los 50 grados Celsius. Ante la ruptura evidente de los márgenes de seguridad para el consumo humano, el personal de las tiendas procedió al retiro inmediato de carnes, lácteos y alimentos procesados.
Únete al canal de WhatsApp de IFMNOTICIAS para estar informado de manera oportuna y con detalle. IFMNOTICIAS · Información de VerdadUnirmeAlcance territorial y comercios notificados
Las empresas comerciales afectadas y sus respectivos proveedores técnicos presentaron balances preliminares sobre la magnitud del evento. En Bélgica y Luxemburgo, la cadena Delhaize reportó irregularidades en decenas de sus locales, lo que obligó a limitar temporalmente la oferta de productos frescos al público. Por su parte, la compañía Carrefour informó sobre incidencias en 15 de las más de 700 tiendas que opera en territorio belga. Otras firmas como Intermarché e IKEA también registraron afectaciones puntuales en sus áreas de comestibles debido a estas manipulaciones.
En Suecia, las cooperativas ICA y Coop dieron a conocer manipulaciones en un número reducido de sus sucursales independientes. En Irlanda, la firma Musgrave, responsable de la marca SuperValu, retiró artículos de 13 locales mientras gestionaba la reposición del inventario tras solucionar la falla técnica. En los Países Bajos, al menos 17 negocios, incluyendo carnicerías locales, notificaron aumentos térmicos en sus sistemas. Situaciones similares se replicaron en comercios de Portugal, Italia y Finlandia, todos bajo diversas modalidades de administración técnica externa que fueron vulneradas.
Vulnerabilidades en equipos y canales de acceso
Los análisis técnicos iniciales permitieron identificar que una parte significativa de los equipos comprometidos pertenece a modelos del fabricante Danfoss, así como a controladores de la marca Copeland. Expertos de las entidades técnicas señalaron que las intrusiones fueron posibles debido al uso de contraseñas de fábrica predeterminadas que no habían sido cambiadas por los operarios. Asimismo, se detectó la ausencia de redes privadas virtuales protegidas y la permanencia en servicio de dispositivos obsoletos que ya no cuentan con actualizaciones oficiales de seguridad.
Ante este panorama de vulnerabilidad, diversas agencias de ciberseguridad han emitido recomendaciones urgentes. La agencia francesa CERT-FR y el Centro Nacional de Ciberseguridad de Suecia instaron a los operadores a desconectar de inmediato los paneles de refrigeración de las direcciones IP públicas. Además, sugirieron reiniciar y reconfigurar los equipos afectados, aislando las conexiones mediante canales cifrados antes de intentar retomar cualquier tipo de monitoreo remoto.
Apertura de diligencias e investigaciones judiciales
Hasta la fecha, ningún grupo o colectivo se ha atribuido la responsabilidad de estas acciones dirigidas contra los equipos de control térmico en el sector minorista europeo. La Fiscalía Federal de Bélgica ya inició una investigación penal con el objetivo de determinar los mecanismos exactos de entrada y dar con los autores de estos accesos ilícitos. En paralelo las autoridades de seguridad digital de los países escandinavos y diversas instituciones de la Unión Europea mantienen activos sus canales de intercambio de información técnica para analizar los patrones observados en los ataques y prevenir futuros incidentes que pongan en riesgo el suministro de alimentos.
Preguntas y respuestas de contexto
¿Qué causó la pérdida masiva de alimentos en varios países de Europa?
Una serie de accesos no autorizados a sistemas de refrigeración industrial permitió manipular remotamente los termostatos, elevando las temperaturas y rompiendo la cadena de frío en supermercados y centros logísticos.
¿Cómo lograron los atacantes vulnerar la seguridad de estos equipos?
Los intrusos aprovecharon fallas de seguridad como el uso de contraseñas de fábrica predeterminadas, la falta de redes privadas protegidas (VPN) y la conexión de dispositivos obsoletos a internet.
¿Qué países y empresas resultaron más afectados por este incidente?
El ataque impactó a naciones como Bélgica, Suecia e Irlanda, afectando a grandes cadenas como Delhaize, Carrefour e IKEA, que debieron descartar carnes, lácteos y productos frescos.
¿Qué medidas están tomando las autoridades frente a esta crisis?
La Fiscalía Federal de Bélgica inició una investigación penal, mientras que agencias de ciberseguridad ordenaron desconectar los paneles de refrigeración de redes públicas y reforzar el cifrado de las conexiones.
Noticias relacionadas
Yeison López conquistó el oro y estableció nuevo récord mundial en el Campeonato Mundial de Pesas en China
El pesista colombiano Yeison López hizo historia en Ningbo, China, al establecer un nuevo récord…

Colombia brilló en el cierre de la Copa Mundo de BMX Racing en Estados Unidos
Los ciclistas colombianos Juan Esteban Naranjo, Carlos Ramírez y Mateo Carmona lograron subir al…

Para evitar la caída a la Tierra del telescopio Hubble la NASA busca ayuda de privados
La NASA ha abierto una convocatoria urgente para que empresas privadas propongan soluciones que…