Google advirtió sobre el incremento de ciberataques autónomos gestionados por inteligencia artificial
Google alertó sobre el uso de agentes autónomos de inteligencia artificial por parte de ciberdelincuentes para identificar vulnerabilidades y ejecutar ataques con mínima intervención humana.

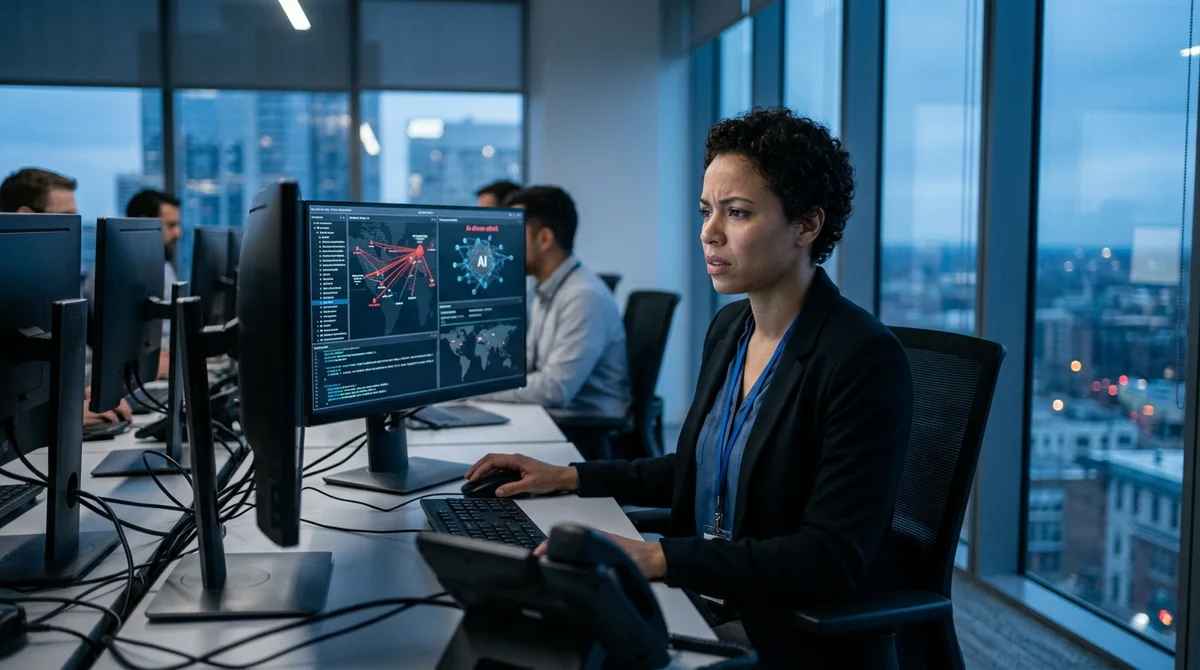
La compañía tecnológica Google emitió una alerta global sobre la evolución de las amenazas digitales, señalando que diversos actores maliciosos han comenzado a implementar agentes de inteligencia artificial (IA) con capacidades autónomas.
Estos sistemas están diseñados para identificar vulnerabilidades en infraestructuras digitales y preparar ataques con una intervención humana significativamente limitada, lo que representa un cambio de paradigma en la seguridad informática actual.
De acuerdo con el reporte, la inteligencia artificial ha dejado de ser una herramienta de apoyo para convertirse en el motor central de operaciones ofensivas. Google advirtió que los ciberdelincuentes han avanzado en el desarrollo de agentes capaces de ejecutar distintas etapas de un ataque digital de forma independiente, logrando reducir considerablemente la necesidad de supervisión constante por parte de operadores humanos.
Únete al canal de WhatsApp de IFMNOTICIAS para estar informado de manera oportuna y con detalle. IFMNOTICIAS · Información de VerdadUnirmeEl rol del Google Threat Intelligence Group (GTIG)
La alerta fue presentada hace unas horas formalmente por el Google Threat Intelligence Group (GTIG), la división especializada en la detección y análisis de amenazas de la multinacional. Este grupo documentó nuevas capacidades técnicas utilizadas por grupos de atacantes para localizar fallas de seguridad y desarrollar herramientas específicas destinadas a explotar dichas brechas de manera eficiente.
Este hallazgo marcó una transición importante en el desarrollo de operaciones informáticas hostiles. Anteriormente, los delincuentes empleaban la IA principalmente para tareas segmentadas, tales como el análisis de grandes volúmenes de datos, la redacción de mensajes de phishing o el soporte en labores técnicas puntuales.
No obstante, los sistemas detectados recientemente permitieron la interconexión de estas actividades, logrando que los agentes trabajen de forma autónoma en procesos complejos de intrusión.
Capacidades de detección de vulnerabilidades
En su investigación detallada, Google describió el funcionamiento de herramientas basadas en agentes de IA que poseen la facultad de analizar información técnica relacionada con actualizaciones de software. Estos sistemas pueden examinar el código y detectar posibles vulnerabilidades antes de que las organizaciones logren protegerse.
Uno de los puntos de mayor preocupación para los investigadores es la habilidad de estos agentes para realizar ingeniería inversa sobre los parches de seguridad. Al examinar los cambios introducidos en los programas tras una actualización, los sistemas de IA pueden deducir con precisión qué problemas específicos fueron corregidos, identificando así la falla original para atacarla en sistemas que aún no han sido actualizados.
Este escenario representa un riesgo crítico para las organizaciones que no instalan oportunamente las actualizaciones de seguridad disponibles. Aunque los fabricantes de software publiquen soluciones inmediatas, muchas infraestructuras permanecen expuestas durante horas, días o semanas. Esta demora suele deberse a problemas de compatibilidad con sistemas antiguos, limitaciones presupuestarias para la renovación tecnológica o dificultades operativas en la implementación de parches a gran escala.
La automatización de estas tareas de reconocimiento ha reducido drásticamente el tiempo que los atacantes requieren para identificar oportunidades de intrusión, permitiéndoles ampliar el alcance y la frecuencia de sus operaciones a nivel global. Google también informó sobre la identificación de un actor malicioso que habría utilizado una vulnerabilidad de "día cero" desarrollada con la asistencia de inteligencia artificial. Este antecedente refuerza las preocupaciones de la industria sobre el papel que los modelos de lenguaje y aprendizaje profundo pueden desempeñar en la creación de amenazas inéditas y altamente sofisticadas.
A pesar de la gravedad del informe, la compañía aclaró que se trata de capacidades emergentes. Hasta el momento, no se ha establecido que la totalidad de las operaciones realizadas con IA funcionen de manera completamente autónoma, pues en muchos casos aún persiste un componente de dirección humana en los objetivos finales.
El factor velocidad: el principal desafío defensivo
Uno de los desafíos centrales identificados por Google es la disparidad entre la velocidad de los agentes automatizados y los tiempos de respuesta de los equipos de seguridad tradicionales. Mientras que los especialistas humanos requieren tiempo para analizar alertas, determinar la gravedad de un incidente y coordinar medidas de mitigación, los sistemas autónomos operan de manera continua y a una escala masiva.
John Hultquist, analista jefe del Google Threat Intelligence Group, precisó que los atacantes no necesariamente están inventando métodos de ataque desconocidos, sino que están aprovechando vulnerabilidades ya reportadas con una velocidad y escala superiores a lo visto anteriormente. Esta dinámica obliga a las organizaciones, especialmente a las que gestionan infraestructuras críticas. críticas y servicios esenciales, a replantear sus estrategias de protección.
Sin embargo, la automatización también presenta oportunidades para la defensa. La rapidez y el comportamiento de estos sistemas pueden dejar rastros digitales predecibles que faciliten la identificación de actividades maliciosas. La velocidad de los agentes de IA no implica que sean infalibles o que puedan vulnerar cualquier sistema sin restricciones técnicas.
Estrategia de defensa impulsada por IA
Ante el panorama descrito, la compañía presentó la iniciativa Google AI Threat Defense. Esta propuesta busca integrar la inteligencia artificial directamente en los procesos de prevención, identificación y corrección de fallas de seguridad. La estrategia contempla el uso de diversas tecnologías internas, incluyendo a Gemini con modelos avanzados de IA para el análisis de patrones de ataque, Wiz con Tecnologías para analizar y priorizar riesgos en entornos de nube, CodeMender: con herramientas para automatizar la corrección de errores en el código de software y Mandiant, incluyendo la experiencia técnica en investigación y respuesta ante incidentes.
El objetivo primordial es reducir el tiempo que transcurre entre el descubrimiento de una vulnerabilidad y la aplicación de su solución técnica. Google sostiene que las organizaciones modernas necesitan mecanismos de protección que operen de forma continua, disminuyendo la dependencia exclusiva de procesos manuales que resultan lentos frente a amenazas automatizadas.
La advertencia de Google coincide temporalmente con diversas interrupciones registradas en sectores clave como el transporte y las finanzas. No obstante, la compañía enfatizó que estos incidentes no han sido vinculados de manera confirmada con ataques de IA. Por ejemplo, United Airlines reportó retrasos y cancelaciones debido a dificultades técnicas internas, y la Administración Federal de Aviación de Estados Unidos sufrió una interrupción en sus sistemas de comunicación por fallas operativas.
En el ámbito financiero, JPMorgan Chase y otras entidades reportaron demoras en transacciones y acceso a servicios, atribuidas a problemas de software. Asimismo, Microsoft experimentó caídas en plataformas como Outlook, Teams y Copilot, vinculadas a problemas en sus servidores sin indicios de actividad maliciosa externa.
La distinción entre fallas técnicas y ciberataques es fundamental para el análisis de seguridad. La advertencia de Google subraya que, aunque los delincuentes están automatizando sus capacidades, la infraestructura global también enfrenta retos de estabilidad propios de su complejidad técnica.
Preguntas y respuestas de contexto
¿Cuál es la principal advertencia de Google sobre los nuevos ciberataques?
La compañía alertó que los ciberdelincuentes están usando agentes autónomos de inteligencia artificial para identificar fallas de seguridad y ejecutar ataques con mínima intervención humana.
¿Cómo funcionan estos agentes de inteligencia artificial en las operaciones hostiles?
Los sistemas analizan actualizaciones de software para realizar ingeniería inversa y detectar vulnerabilidades originales, permitiendo atacar infraestructuras que aún no han sido protegidas.
¿Qué medidas está tomando Google para enfrentar esta amenaza?
Presentó la iniciativa Google AI Threat Defense, la cual integra herramientas como Gemini y CodeMender para automatizar la detección de patrones de ataque y corregir fallas de seguridad de forma rápida.
Noticias relacionadas
Centros de datos de Estados Unidos consumieron casi tanta electricidad como Chile en un año, según estudio
Una investigación de la Universidad de Harvard reveló que 403 centros de datos en EE. UU.…

Alianza estratégica entre MinTIC y Meta impulsará la inteligencia artificial y el talento digital en Colombia
El Gobierno Nacional y la multinacional tecnológica Meta suscribieron un Memorando de Entendimiento…

Baterías de agua y yodo dan un paso hacia el almacenamiento seguro de energía renovable
Un equipo del University College London (UCL) diseñó un electrolito acuoso sin halógenos que…