Incremento de incidentes cibernéticos en el sector financiero del Reino Unido
La Autoridad de Conducta Financiera del Reino Unido reportó 38 incidentes de ciberseguridad en octubre, marcando uno de los niveles más altos en el último lustro y motivando nuevas directrices de resiliencia cuya consulta cerrará en 2027.
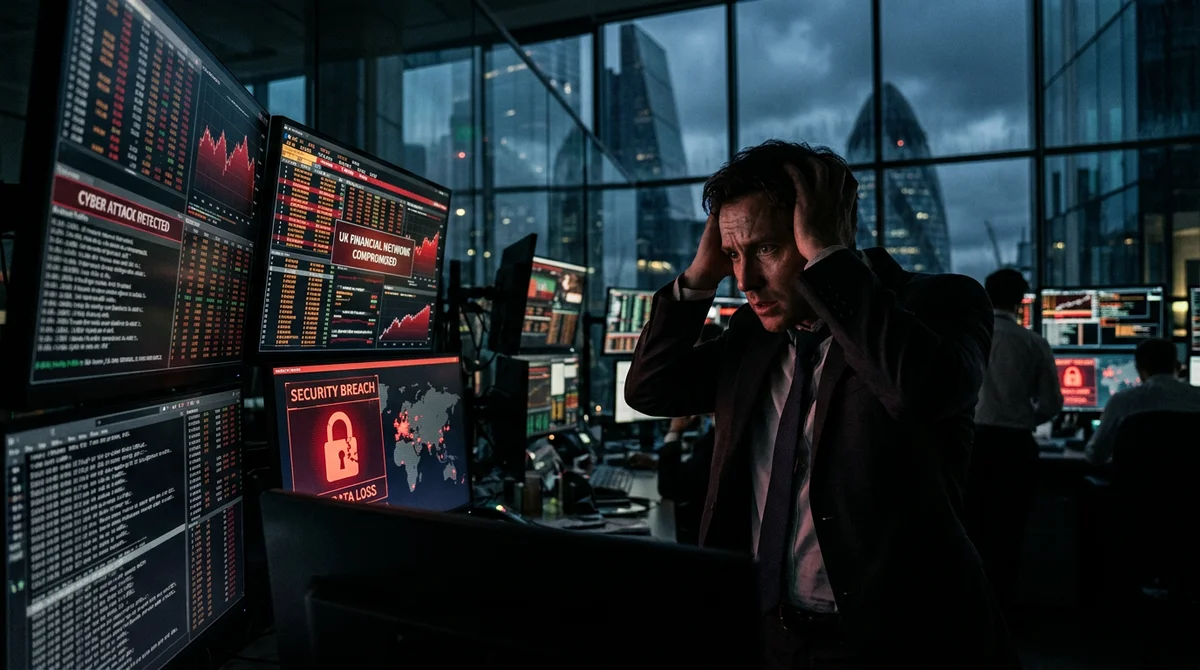
El panorama de la seguridad digital en el Reino Unido ha mostrado señales de alerta máxima durante el mes de octubre, tras consolidarse un registro histórico en el número de vulneraciones reportadas ante los entes de control. La Autoridad de Conducta Financiera (FCA) confirmó la recepción de 38 informes relacionados con incidentes cibernéticos, una cifra que se posiciona como el segundo total mensual más elevado en los últimos cinco años. Este volumen de ataques representa un crecimiento superior al 50% si se compara con el pico máximo que se había documentado 18 meses atrás, evidenciando una tendencia al alza en las amenazas que enfrentan las instituciones financieras en territorio británico.
Contexto de los reportes y antecedentes
La estadística registrada en octubre solo ha sido superada por los eventos ocurridos en junio de 2023. En aquel periodo, el sistema financiero británico y diversas organizaciones globales se vieron afectados por la brecha de seguridad masiva vinculada al software MOVEit, la cual dejó un saldo de 49 incidentes reportados ante la autoridad supervisora. Fuera de ese evento excepcional, los datos actuales demuestran que la frecuencia de las incursiones digitales ha escalado de manera sostenida, presionando a las entidades a revisar sus protocolos de defensa de manera urgente.
Este incremento en la actividad delictiva digital no es un fenómeno aislado del Reino Unido. A nivel internacional, se han presentado casos de gran impacto que subrayan la vulnerabilidad de los activos financieros frente a grupos organizados de cibercriminales. Recientemente, la entidad bancaria francesa Credit Mutuel Arkéa comunicó que fue víctima de un robo perpetrado por piratas informáticos, quienes lograron sustraer una suma cercana a los 100 millones de euros. De igual manera, el entorno de los activos digitales ha sufrido golpes de gran magnitud; la plataforma de intercambio Binance reportó que hackers sustrajeron activos valorados en 6.300 millones de dólares, lo que pone de manifiesto la escala global del problema.
Únete al canal de WhatsApp de IFMNOTICIAS para estar informado de manera oportuna y con detalle. IFMNOTICIAS · Información de VerdadUnirmeNuevas directrices para el fortalecimiento institucional
Ante la gravedad de la situación y la persistencia de las amenazas, la Autoridad de Conducta Financiera y el Banco de Inglaterra han tomado medidas conjuntas mediante la publicación de una propuesta de directrices técnicas robustas. El objetivo primordial de este documento es establecer expectativas mucho más precisas para que los bancos, las compañías aseguradoras y otras firmas del sector financiero mejoren sus capacidades de preparación, detección y recuperación frente a posibles ciberataques que puedan comprometer la continuidad del negocio.
Las nuevas orientaciones se centran en pilares fundamentales como la resiliencia cibernética, la gobernanza interna, la capacidad de respuesta ante incidentes críticos y la gestión de riesgos asociados a la cadena de suministro, un punto que ha demostrado ser crítico en ataques previos. Es importante destacar que estas directrices no pretenden imponer obligaciones regulatorias inéditas, sino que se fundamentan en los requisitos de resiliencia operativa que ya se encuentran vigentes en el marco legal actual, buscando una aplicación más rigurosa y técnica de los mismos.
En cuanto al cronograma de implementación, las autoridades han definido una hoja de ruta clara para la participación del sector privado. El proceso de consulta pública para las nuevas directrices permanecerá abierto hasta el 26 de febrero de 2027. Este plazo extendido permitirá que los actores del mercado realicen sus aportes técnicos y comentarios antes de la implementación definitiva, asegurando que las medidas sean tanto efectivas como aplicables a la realidad operativa de las instituciones financieras.
Declaraciones de las autoridades regulatorias
Katharine Braddick, quien se desempeña como consejera delegada de la Autoridad de Regulación Prudencial (PRA) del Reino Unido y subgobernadora del Banco de Inglaterra, ha manifestado su profunda preocupación por la evolución de estas amenazas en el ecosistema financiero. Según la funcionaria, los ataques informáticos han pasado de ser eventos esporádicos a convertirse en sucesos recurrentes que destacan por su creciente complejidad y el nivel de daño que pueden infligir a la estabilidad del sistema económico general.
En sus intervenciones ante los medios y representantes del sector, Braddick enfatizó la necesidad de que las organizaciones demuestren solvencia en sus infraestructuras tecnológicas y no solo en sus balances financieros. "Los reguladores necesitan tener la certeza de que las empresas cuentan con sólidos controles de ciberseguridad y de que pueden detectar, contener y recuperarse rápidamente de los incidentes", afirmó la directiva, subrayando que la confianza regulatoria depende directamente de la capacidad de respuesta de las firmas ante situaciones de crisis extrema.
Desafíos tecnológicos y riesgos emergentes
Además de los ataques convencionales como el ransomware o el phishing, los reguladores británicos han puesto la lupa sobre las tecnologías de vanguardia que podrían alterar el mapa de riesgos en el futuro cercano. En este sentido, se han emitido orientaciones adicionales dirigidas a la gestión de peligros cibernéticos vinculados con la inteligencia artificial de frontera. La capacidad de procesamiento y la sofisticación de estas herramientas plantean nuevos retos para la integridad de los datos financieros y la autenticidad de las transacciones.
Asimismo, las autoridades han incluido advertencias serias sobre los avances previstos en la computación cuántica. Se anticipa que el desarrollo de esta tecnología podría comprometer los sistemas de cifrado actuales, que son la base de la seguridad bancaria moderna, lo que obliga a las instituciones a proyectar estrategias de seguridad a largo plazo. Con estas acciones, el supervisor financiero busca que el ecosistema económico del Reino Unido no solo reaccione ante los ataques presentes, sino que se anticipe a las transformaciones tecnológicas que definirán la seguridad global en los próximos años.
Preguntas y respuestas de contexto
¿Qué está ocurriendo con la ciberseguridad en el sector financiero del Reino Unido?
En octubre se registraron 38 incidentes cibernéticos, una de las cifras más altas en los últimos cinco años y un incremento del 50% frente a picos anteriores. Este volumen de ataques solo ha sido superado por la crisis del software MOVEit en junio de 2023, lo que indica una vulnerabilidad persistente en las redes financieras.
¿Cómo están respondiendo las autoridades ante este aumento de ataques?
La Autoridad de Conducta Financiera y el Banco de Inglaterra publicaron nuevas directrices técnicas para mejorar la detección y recuperación ante ataques. Estas medidas buscan fortalecer la gobernanza interna y la gestión de riesgos en bancos y aseguradoras, con un periodo de consulta que se extiende hasta febrero de 2027.
¿Qué riesgos tecnológicos preocupan a los reguladores a futuro?
Además de los ataques actuales, las autoridades advierten sobre los peligros de la inteligencia artificial de frontera y la computación cuántica. Se teme que estos avances puedan comprometer los sistemas de cifrado y la integridad de los datos financieros en el largo plazo, requiriendo una actualización constante de los protocolos de defensa.
Noticias relacionadas

Cumbre histórica en Shenzhen: Trump, Xi y Putin firmaron declaración conjunta sobre estabilidad global
Los presidentes de Estados Unidos, China y Rusia firmaron en Shenzhen una declaración conjunta para…
Salida a bolsa de Anthropic proyecta una valoración superior al billón de dólares
Anthropic debuta en bolsa con una valoración que proyecta superar el billón de dólares, tras fijar…
Abelardo de la Espriella desmintió informe de New York Times sobre cooperación con Donald Trump
El presidente Abelardo de la Espriella y el secretario de Guerra de EE. UU., Pete Hegseth,…