Alerta en el sistema sanitario por vulnerabilidades en la cadena de frío de los bancos de sangre
Las autoridades sanitarias europeas se encuentran en alerta tras detectarse ciberataques en Francia que buscaban alterar la temperatura de los bancos de sangre, una amenaza que ya genera medidas preventivas en los hospitales de España.
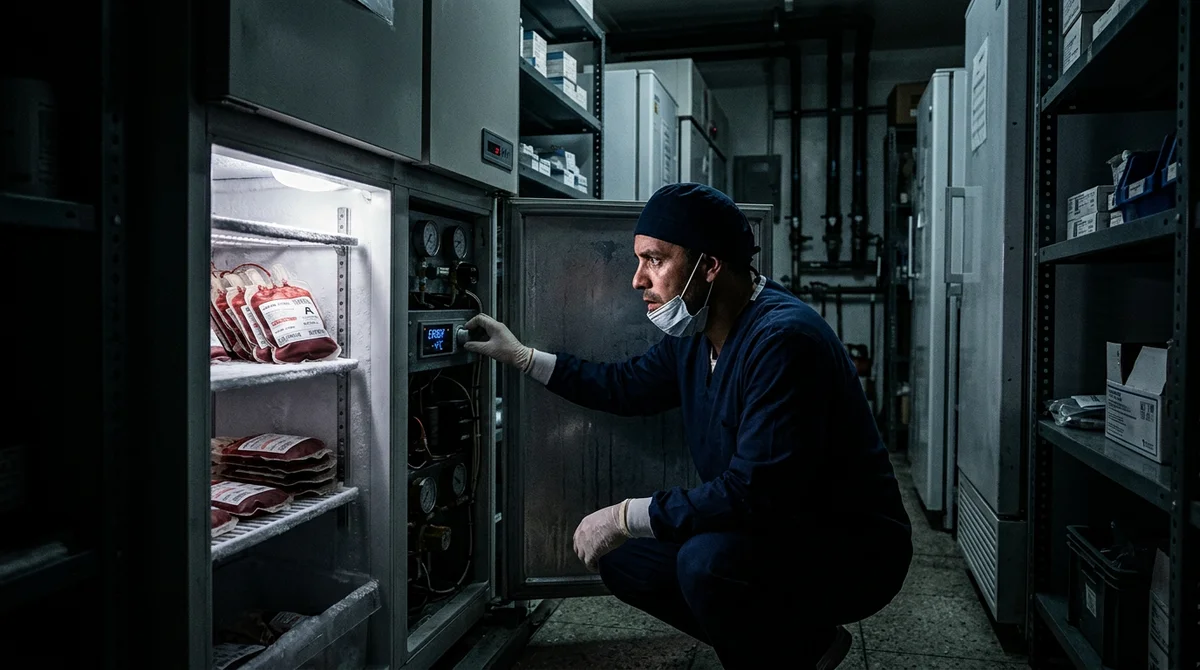
Los recientes incidentes registrados en Francia, relacionados con la manipulación remota de sistemas de refrigeración, han generado una profunda preocupación en las autoridades sanitarias de la Unión Europea. La situación en el país galo ha trascendido el ámbito comercial de las grandes superficies para alcanzar infraestructuras críticas del Estado. El Gobierno de Macron confirmó la detección de intentos de intrusión informática dirigidos contra centros regionales encargados de la gestión, donación y conservación de componentes sanguíneos. Este escenario ha puesto en riesgo potencial las reservas estratégicas destinadas a transfusiones y procedimientos de investigación clínica.
Riesgos en la conservación de componentes biológicos
El objetivo de la incursión digital se centró específicamente en las instalaciones que albergan plasma. De acuerdo con los reportes técnicos, los atacantes no buscaron vulnerar directamente los sistemas de la administración pública, sino que dirigieron sus esfuerzos hacia la infraestructura de Coolworld, la compañía proveedora de los equipos de refrigeración. La intención detectada consistía en manipular los controles térmicos para elevar la temperatura de las cámaras desde los -30 grados hasta los 110 grados, una acción que habría destruido de forma inmediata el material biológico almacenado.
La integridad de estos suministros depende estrictamente de rangos térmicos precisos. La sangre requiere mantenerse entre los 4 y 6 grados, mientras que el plasma y las plaquetas exigen condiciones de almacenamiento inferiores a los -25 grados y entre 22-24 grados, respectivamente. Cualquier desviación de estos parámetros provoca la pérdida de viabilidad biológica de los componentes, lo que no solo inhabilita el recurso, sino que representa un peligro severo para la salud pública en caso de ser utilizados.
Únete al canal de WhatsApp de IFMNOTICIAS para estar informado de manera oportuna y con detalle. IFMNOTICIAS · Información de VerdadUnirmeImpacto de la ciberseguridad en el sector salud español
A pesar de que la autoría y las motivaciones finales de estos ataques permanecen bajo investigación, el suceso ha activado los protocolos de vigilancia en España. Los datos proporcionados por la Agencia de la Unión Europea para la Ciberseguridad (Enisa) sitúan a la sanidad como el sector con mayor índice de afectación por este tipo de eventos. Durante el año 2023, se contabilizaron 309 incidentes de seguridad digital en organizaciones sanitarias del continente.
España figura como uno de los territorios con mayor volumen de ataques informáticos en Europa. En el ámbito hospitalario, la tendencia es creciente; según cifras de Europol, en el año 2025 estos incidentes experimentaron un incremento del 40% dentro del sector salud. Rafael López, especialista vinculado a Check Point Software, advierte que estas acciones comprometen directamente la vida de las personas y poseen la capacidad de paralizar la operatividad total de un centro hospitalario. El experto subraya que la situación vivida en Francia es replicable en territorio español o en cualquier otra región, dada la inexistencia de sistemas con seguridad absoluta.
Antecedentes y vulnerabilidad en centros hospitalarios
El historial de ataques en España incluye casos relevantes como el del Hospital Clínic en 2023 y el Hospital de Torrejón en 2020. En ambos episodios se enfrentaron crisis por ransomware, aunque no se llegó a registrar la manipulación de parámetros físicos en refrigeradores como ocurrió en el caso francés. No obstante, las consecuencias fueron graves; el centro catalán sufrió una parálisis operativa que se extendió por más de una semana en 2023.
La peligrosidad de estas brechas de seguridad se evidencia en precedentes internacionales. En Alemania, se ha documentado que fallos en dispositivos necesarios para tratamientos médicos, derivados de incidentes técnicos, han provocado el fallecimiento de pacientes. La vulnerabilidad del sistema actual varía significativamente dependiendo de la gestión de cada hospital y de las políticas implementadas por las respectivas comunidades autónomas.
Protocolos de protección en los bancos de sangre
Ante la inminencia de la amenaza, diversas instituciones han iniciado el reforzamiento de sus defensas. En Cataluña, el Banco de Sangre y Tejidos (Banc de Sang i Teixits) ha implementado medidas preventivas para blindar sus existencias. Joan Ramón Grifols, director médico de la entidad, detalló que cuentan con un triple mecanismo de verificación térmica: una gestión centralizada, un sistema de monitoreo independiente y la supervisión física constante por parte del personal técnico.
Como respuesta directa a lo ocurrido en Francia, la Agencia de Ciberseguridad de Cataluña instruyó la desconexión de los equipos de la red centralizada que permitía la gestión remota de la temperatura. Esta acción busca eliminar cualquier posibilidad de acceso externo que pudiera derivar en una manipulación malintencionada de los refrigeradores. Aunque esta medida se considera provisional mientras se analizan las vulnerabilidades del sistema galo, el doctor Grifols reconoce que, si bien la gestión manual es más lenta, la seguridad de los componentes sanguíneos es la prioridad absoluta en el contexto actual.
Preguntas y respuestas de contexto
¿En qué consistió el ciberataque detectado en los bancos de sangre de Francia?
Piratas informáticos intentaron manipular de forma remota los sistemas de refrigeración de la empresa proveedora Coolworld para elevar la temperatura de -30 a 110 grados. Esta acción buscaba destruir las reservas estratégicas de plasma y otros componentes biológicos esenciales.
¿Cómo están respondiendo las autoridades sanitarias en España ante esta amenaza?
Se han activado protocolos de vigilancia y, en casos como el Banco de Sangre y Tejidos de Cataluña, se ordenó desconectar los equipos de la red de gestión remota. Esta medida busca evitar accesos externos malintencionados, priorizando la seguridad de los suministros sobre la agilidad del sistema.
¿Cuál es el riesgo real para la salud pública por estos ataques informáticos?
La alteración de la cadena de frío invalida la viabilidad biológica de la sangre y el plasma, lo que puede paralizar la operatividad hospitalaria y poner en peligro la vida de los pacientes. El sector salud es actualmente el más afectado por incidentes de ciberseguridad en Europa.
Noticias relacionadas
Impacto de la falla tecnológica masiva en el sistema bancario de Japón
Una falla técnica en un centro de datos en Japón paralizó a 128 instituciones financieras, dejando…

Houston ordenó a su policía dejar de avisar a ICE en las paradas de rutina y alivió el temor de miles de inmigrantes
La policía de Houston ya no llamará a los agentes federales de inmigración durante las paradas de…
Viajar a Estados Unidos ahora exige una declaración de salud: lo que deben saber los colombianos antes de abordar
Los colombianos que viajen en avión a Estados Unidos deben cumplir desde el martes con un nuevo…